Gembok di Dalam Cip dan Siapa yang memegang kuncinya ?
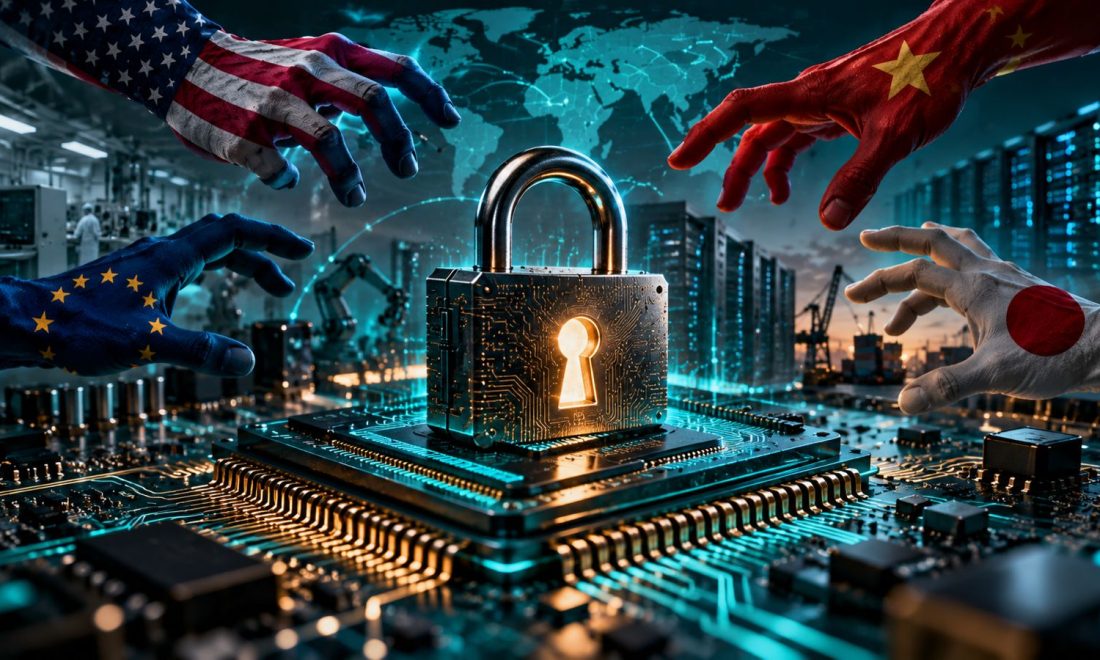
Selama ini regulasi kecerdasan buatan (AI) kita bayangkan sebagai pasal di atas kertas: ada aturan, ada pengawas, ada sanksi. Kini muncul gagasan yang lebih radikal, yakni menanamkan penegakan aturan ke dalam cip akselerator itu sendiri. Ringkasan yang saya baca menyebut sebuah laporan investigasi Financial Times tentang instrumen baru ini. Saya tidak dapat mengakses laporan tersebut, sehingga tulisan ini bertumpu pada riset terbuka tentang tata kelola komputasi (compute governance), bukan pada isi laporan itu. Gagasan dasarnya memang nyata dan sedang dibahas serius oleh para peneliti.
Logikanya begini. Audit perangkat lunak mudah diakali, sebab kode bisa disembunyikan atau dibungkus sedemikian rupa sehingga pemeriksa tidak melihat isinya. Karena itu para peneliti mengusulkan kendali yang tertanam di tingkat perangkat keras dan firmware. Salah satu rancangan yang dibahas dalam literatur disebut offline licensing, yaitu cip dinonaktifkan kecuali memiliki lisensi yang belum terpakai dari regulator. Menurut makalah yang mengusulkannya, cip yang ada sekarang berpotensi mendukung mekanisme ini dalam waktu sekitar setahun bila memiliki fitur keamanan yang relatif umum seperti verifikasi firmware, perlindungan dari pemutakhiran mundur, dan memori nonvolatil yang aman. Jadi ini bukan fiksi ilmiah, melainkan proposal teknis yang dianggap layak oleh penulisnya. arxiv
Kajian lain menyebut sejumlah fitur yang bisa disematkan. Di antaranya penentuan lokasi cip, otorisasi berkala dari penyedia komputasi, dan pembatasan mode operasi seperti pelatihan atau inferensi kecuali diizinkan. Ada pula usulan yang lebih rinci, misalnya “sewa komputasi” bertanda tangan kriptografis, di mana pekerjaan komputasi di atas ambang tertentu membutuhkan tanda tangan aktif, dan perangkat memperlambat komunikasi antarcip bila mendeteksi topologi klaster yang tidak sah. Perlu dicatat, dua contoh itu adalah usulan, bukan kebijakan yang berlaku. Rincian lain dalam ringkasan yang saya terima, seperti pemantauan pola memori dan perkalian matriks secara waktu nyata oleh mikrokode, atau kewajiban bagi produsen oleh badan standardisasi internasional, tidak dapat saya verifikasi dari sumber yang tersedia, sehingga saya tidak menyatakannya sebagai fakta. arxiveffectivealtruism
Para pengusulnya sendiri jujur soal keterbatasan. Salah satu kajian menyebut mekanisme firmware tidak dimaksudkan memberi keamanan sempurna, melainkan membuat penyalahgunaan makin sulit dan mahal seiring bertambahnya cip yang aman. Riset lain menunjukkan celahnya. Batas komputasi pada tiap cip secara teori dapat disiasati dengan memecah satu pelatihan besar menjadi banyak pelatihan kecil yang masing-masing berada di bawah batas. Makalah tentang pelatihan terdistribusi bahkan memperkirakan bahwa pelatihan berskala besar dapat dijalankan dengan perangkat keras yang tersusun dalam klaster kecil, dengan biaya jauh lebih rendah daripada yang dibayangkan. Artinya, gembok di dalam cip bukan peluru perak. Ia satu lapisan di antara banyak lapisan, dan pengawasan lain tetap dibutuhkan. Superintelligence Strategy: Expert Version +2
Bagi saya, persoalan yang lebih menarik ada pada sisi tata kelola dan geopolitik. Riset di bidang ini mengakui adanya konsekuensi sampingan. Penyebaran cip yang diatur dengan tata kelola tertentu dapat memunculkan kekhawatiran tentang ketergantungan dan kendali. Dari sini saya menafsirkan, dan ini murni tafsiran saya, bahwa bila mekanisme semacam itu benar-benar diwajibkan, dunia teknologi berpotensi terbelah. Negara dan perusahaan yang berada di luar kelompok pembuat aturan akan terdorong mencari arsitektur prosesor alternatif yang bebas dari instruksi kendali pihak lain. Itu kecenderungan yang masuk akal secara ekonomi, tetapi masih sebatas dugaan. arxiv
Dari kacamata manajemen korporasi, ada tiga pertanyaan yang menurut saya harus dijawab sebelum gembok semacam ini dipasang di mana pun. Pertama, siapa yang memegang kunci? Kewenangan menurunkan kinerja cip atau menghentikan pelatihan adalah kekuasaan besar, dan kekuasaan besar menuntut akuntabilitas, termasuk prosedur banding bagi pihak yang merasa dirugikan. Kedua, bagaimana nasib kesalahan deteksi? Pelatihan yang sah, misalnya riset universitas atau perusahaan rintisan, bisa saja terbaca sebagai pelanggaran dan terhenti di tengah jalan, dengan kerugian waktu dan biaya yang nyata. Ketiga, bagaimana risiko kelangsungan usaha? Bagi pengguna, sebuah mekanisme yang dapat membatasi perangkat dari jarak jauh adalah risiko rantai pasok baru yang sebaiknya masuk dalam daftar risiko perusahaan, sejajar dengan risiko pasokan listrik atau pemasok tunggal.
Lalu apa artinya bagi Indonesia? Kita sedang bersemangat menarik investasi pusat data dan membangun kemampuan AI, dan sebagian besar perangkat keras komputasi canggih kita berasal dari luar negeri. Ini bukan alasan untuk panik atau menolak kerja sama. Tetapi ada beberapa langkah yang patut dipertimbangkan. Dalam kontrak pengadaan, kita dapat meminta kejelasan mengenai mekanisme kendali jarak jauh yang tertanam, siapa yang berwenang mengaktifkannya, dan apa jaminan layanan bila terjadi gangguan. Kita perlu membangun kapasitas audit teknis sendiri sehingga tidak hanya bergantung pada pernyataan pemasok. Dan dalam jangka panjang, investasi pada riset arsitektur prosesor dan kompetensi desain semikonduktor akan memberi kita posisi tawar yang lebih baik, terlepas dari arah peraturan global.
Gagasan membatasi pelatihan model yang berisiko tinggi punya alasan yang bisa dipahami: tidak ada yang ingin teknologi paling kuat berkembang tanpa pengawasan. Tetapi cara kita mengawasi sama pentingnya dengan apa yang kita awasi. Kendali yang tertanam dalam benda mati bekerja tanpa debat, tanpa pertimbangan, dan tanpa belas kasihan. Karena itu ia harus dirancang dengan transparansi, mekanisme banding, dan pengawasan independen sejak awal. Tanpa itu, gembok yang dimaksudkan untuk mengamankan dunia bisa berubah menjadi alat tekanan baru, dan kepercayaan, yang sejak awal menjadi syarat kerja sama teknologi, justru menjadi korban pertama.